Archives de catégorie : Sécurité

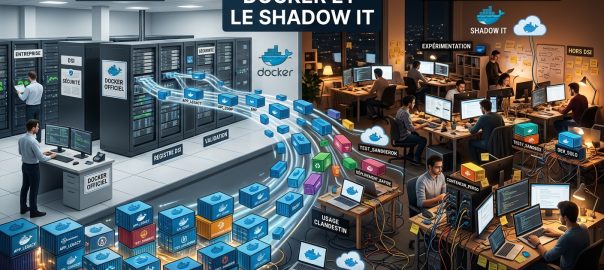
Docker et le Shadow IT : Quand la conteneurisation échappe aux radars de la DSI

Introduction

Il suffit d’une seule ligne de commande pour lancer une base de données PostgreSQL, un cache Redis ou un serveur web complet en quelques secondes, sans même demander l’avis du service informatique. Avec l’arrivée de la conteneurisation, Docker a démocratisé l’infrastructure au point de la rendre invisible.

Si cette flexibilité est une bénédiction pour l’agilité des équipes, elle représente le cauchemar moderne des administrateurs système et des RSSI : le Shadow IT conteneurisé.

Pourquoi Docker est le carburant idéal du Shadow IT

Historiquement, le Shadow IT reposait sur des tableurs Excel partagés en cachette ou de petits abonnements SaaS souscrits avec une carte bancaire d’entreprise. Aujourd’hui, il s’est professionnalisé. N’importe quel développeur, chef de projet ou analyste un tant soit peu technique peut déployer des piles logicielles entières sur une machine de bureau, un serveur de test isolé ou un VPS cloud non répertorié.

Plusieurs facteurs expliquent pourquoi Docker alimente ce phénomène :

  • L’immédiateté : Plus besoin d’attendre des semaines qu’un ticket de provisionnement de VM soit validé et traité par l’infrastructure.
  • L’isolation parfaite : Un conteneur s’exécute de manière prévisible, sans polluer l’OS hôte, ce qui le rend idéal pour des PoC (Proof of Concept) improvisées.
  • La richesse des images officielles : En un docker pull, on récupère des applications complexes prêtes à l’emploi (CMS, moteurs de recherche, outils de monitoring).

Les risques invisibles des conteneurs non gérés

Si un conteneur tourne dans un coin sans que la DSI ne le sache, le problème n’est pas seulement d’ordre bureaucratique ; il touche directement la sécurité et la gouvernance de l’organisation :

1. Les angles morts de la sécurité et des vulnérabilités

Combien de conteneurs lancés à la hâte reposent sur des images de base obsolètes, bourrées de CVE non corrigées ? Sans politique de scan centralisée (via des outils de type Trivy ou Grype) ni registre interne approuvé (harbor ou autre), les portes d’entrée se multiplient.

2. La souveraineté et la fuite des données

Un conteneur de test stocke souvent des données sensibles (dumps de production, credentials en clair dans les variables d’environnement). Si ce serveur de test est mal configuré ou exposé directement sur Internet, c’est la porte ouverte aux fuites de données.

3. L’opacité opérationnelle

Lorsqu’un incident survient, impossible de résoudre un problème sur une architecture dont on ignore l’existence. Pas de supervision centralisée, pas de sauvegardes automatisées (type Proxmox Backup Server ou équivalent), et une gestion du cycle de vie totalement anarchique.

Comment passer de l’interdiction à la maîtrise ?

Tenter d’interdire Docker ou de bloquer les ports par la force est une bataille perdue d’avance. Les équipes trouveront toujours un moyen de contourner les blocages pour gagner en efficacité. Plutôt que la contrainte stérile, la bonne approche réside dans l’accompagnement et l’outillage :

La règle d’or : Ne combattez pas l’agilité, offrez un cadre qui la rend sûre.

  • Mettre en place un registre d’entreprise de confiance : Proposer un catalogue d’images pré-approuvées, sécurisées et maintenues à jour, afin que les équipes n’aient plus besoin de piocher aveuglément sur Docker Hub.
  • Déployer une supervision des actifs : Utiliser des outils de découverte réseau ou de gestion de parc pour identifier les hôtes exécutant des runtimes de conteneurs.
  • Encourager la standardisation via l’orchestration : Centraliser les déploiements sur des plateformes managées (comme des clusters Swarm ou Kubernetes internes) ou des outils de gestion unifiés (Portainer, etc.) pour garder une visibilité globale.

Conclusion

Docker n’est ni le coupable ni l’ennemi. C’est un outil d’une efficacité redoutable qui ne fait que révéler un besoin fondamental : la soif d’autonomie des équipes techniques.

Plutôt que de faire l’autruche face au Shadow IT, les organisations ont tout à gagner à transformer cette énergie en opportunité, en transformant le « bricolage » en une infrastructure agile, maîtrisée et sécurisée.

Puce Intel ME : Un Espion dans Votre PC ?

Tout ce que vous devez savoir sur la puce Intel ME

Depuis plusieurs années, Intel intègre à ses processeurs une technologie controversée connue sous le nom d’Intel Management Engine (ME). Cet article vise à décrypter cette puce, ses fonctionnalités, ses avantages, mais également les critiques qu’elle suscite.


Qu’est-ce que l’Intel ME ?

Intel ME est un sous-système intégré aux processeurs Intel, exécutant un microcode indépendant sur un processeur ARM distinct. Ce composant fonctionne de manière autonome, même lorsque le système principal est éteint ou en veille. Il est présent sur les plateformes Intel depuis 2008, à partir de l’architecture Intel vPro.

Les fonctions principales de l’Intel ME incluent :

  • Administration à distance : Permet aux administrateurs de surveiller et de gérer des machines, même si celles-ci ne sont pas sous tension.
  • Sécurité : Fournit des fonctionnalités comme l’Authentification Active Directory ou le chiffrement des données au niveau du matériel.
  • Performances : Aide à optimiser certaines opérations grâce à l’accès direct à la mémoire et aux périphériques.

Les avantages de l’Intel ME

  1. Gestion simplifiée pour les entreprises
    • Intel ME permet aux administrateurs systèmes de diagnostiquer et de réparer des problèmes à distance, réduisant ainsi les coûts de maintenance.
  2. Amélioration de la sécurité
    • En intégrant des mécanismes de sécurité directement dans le matériel, Intel ME limite certains types d’attaques.
  3. Compatibilité avec les normes modernes
    • La technologie prend en charge des outils avancés de gestion et de virtualisation, rendant les systèmes plus adaptés aux environnements complexes.

Les controverses entourant l’Intel ME

Malgré ses avantages, Intel ME est loin de faire l’unanimité. Voici les principales critiques :

  1. Accès à bas niveau
    • En ayant un accès direct à la mémoire, au réseau et à d’autres ressources critiques, Intel ME représente une cible de choix pour les cyberattaques. Certains experts considèrent que ce niveau d’accès est inutilement risqué.
  2. Code fermé
    • Intel ME fonctionne comme une « boîte noire ». Peu de détails sur son fonctionnement interne sont publiés, ce qui alimente les craintes de portes dérobées potentielles.
  3. Impossibilité de désactiver totalement la puce
    • Bien qu’il soit possible de limiter certaines fonctionnalités de ME, il est très difficile de l’éliminer complètement sans compromettre le bon fonctionnement du système.
  4. Exploits et vulnérabilités
    • Plusieurs failles de sécurité ont été découvertes dans Intel ME au fil des années, renforçant les inquiétudes.
  5. Présence d’une technologie similaire chez AMD
    • AMD propose une technologie comparable appelée « Platform Security Processor » (PSP). Tout comme Intel ME, cette puce soulève des questions sur la vie privée et la sécurité. Les critiques concernant le code fermé et les risques potentiels d’exploitation s’appliquent également à cette solution, ce qui renforce les inquiétudes globales autour de ces composants matériels.

Alternatives et réactions de la communauté

  • Coreboot et Libreboot : Ces projets open source cherchent à remplacer les firmwares propriétaires comme celui d’Intel ME, bien que la compatibilité avec les matériels récents reste limitée.
  • Neutralisation partielle : Certains outils, comme ME_Cleaner, permettent de neutraliser certaines fonctions d’Intel ME tout en préservant le fonctionnement du système.
  • Adoption d’architectures alternatives : Les architectures comme ARM ou RISC-V attirent ceux qui recherchent plus de transparence et de contrôle sur leur matériel.

Conclusion

Intel ME représente une avancée technologique majeure pour la gestion et la sécurité des systèmes, mais ses implications en termes de vie privée et de sécurité suscitent de vifs débats. Alors que les entreprises peuvent bénéficier de ses fonctionnalités avancées, les particuliers et les défenseurs de la liberté numérique devraient évaluer soigneusement les risques avant d’adopter des systèmes qui en dépendent.

Intel ME est un élément puissant mais controversé, rappelant que chaque avancement technologique doit être examiné à travers le prisme de ses impacts sur la sécurité et la vie privée.

Trackflaw – L’histoire d’une backdoor mondiale signée Intel